
معماری SMS Gateway سازمانی؛ اجزا، مسیرها و نقاط حیاتی زیرساخت پیامکی
معماری SMS Gateway سازمانی یک مسیر کنترلشده میان سامانههای تولیدکنندهٔ پیام و شبکههای ارسال پیامک است. درخواست از API یا اتصال مشابه وارد میشود، هویت و سیاست ارسال بررسی میشود، پیام در صف قرار میگیرد، موتور مسیریابی اتصال خروجی را برمیگزیند و وضعیت ارسال و تحویل به سامانهٔ مبدأ بازمیگردد. امنیت، پایش و دسترسپذیری باید در تمام این مسیر طراحی شوند؛ صرفِ داشتن یک API ارسال پیامک، معماری سازمانی نمیسازد.
این راهنما برای معمار نرمافزار، CTO و تیم عملیات سازمان یا ارائهدهندهٔ خدمات پیامکی نوشته شده است. در آن، معماری مرجع را توضیح میدهیم و پرسشهایی میگذاریم که هنگام ارزیابی یک راهکار واقعی باید بپرسید. قابلیتهای قابل ارائهٔ تلیرکو را بر اساس صفحهٔ رسمی SMS Gateway تلیرکو بیان میکنیم؛ نمودار این مقاله، الگوی مفهومی است و جای نقشهٔ استقرار، SLA یا مشخصات قراردادی یک پروژه را نمیگیرد.
SMS Gateway سازمانی دقیقاً چه مسئلهای را حل میکند؟
اگر یک سامانهٔ کوچک تنها چند پیام اطلاعرسانی میفرستد، اتصال مستقیم به یک سرویس پیامکی شاید کافی باشد. در سازمان بزرگ، چندین سامانه مانند CRM، درگاه ورود، سیستم مالی و اپلیکیشن بهصورت همزمان پیام میفرستند. هرکدام اولویت، محدودیت زمانی، الگوی خطا و نیاز گزارشگیری متفاوتی دارند. اتصال جداگانهٔ همهٔ آنها به مسیرهای بیرونی، منطق احراز هویت، کنترل نرخ و گزارش تحویل را در چند جا تکرار میکند و هنگام اختلال، تشخیص علت را دشوارتر میسازد.
Gateway یک لایهٔ مشترک برای پذیرش، سیاستگذاری و انتقال پیام فراهم میکند. این لایه میتواند جریانهای مختلف را از هم جدا کند، محدودیتها را اعمال کند، مسیر خروجی را بر اساس قواعد تعیینشده انتخاب کند و رخدادهای چرخهٔ عمر پیام را در یک نمای عملیاتی ثبت کند. تفاوت اصلی با «پنل ارسال» در همین مسئولیت زیرساختی است؛ پنل ممکن است رابط کاربری خوبی برای ارسال داشته باشد، اما دربارهٔ صف پایدار، مسیر جایگزین و مشاهدهپذیری چندسامانهای چیزی تضمین نمیکند. برای تعریف پایهای، مقالهٔ SMS Gateway چیست؟ را ببینید.
معماری مرجع: یک پیام از کجا میآید و به کجا میرود؟
در شکل زیر، شش ایستگاه اصلی مسیر پیام خروجی نمایش داده شده است. شاخهٔ بازگشت وضعیت از اتصال خروجی به لایهٔ پایش و سپس به سامانهٔ مبدأ نیز بخشی از همین معماری است. این تصویر برای بازنشر آموزشی آماده شده و جزئیات هر مرحله در متن زیر آن آمده است.
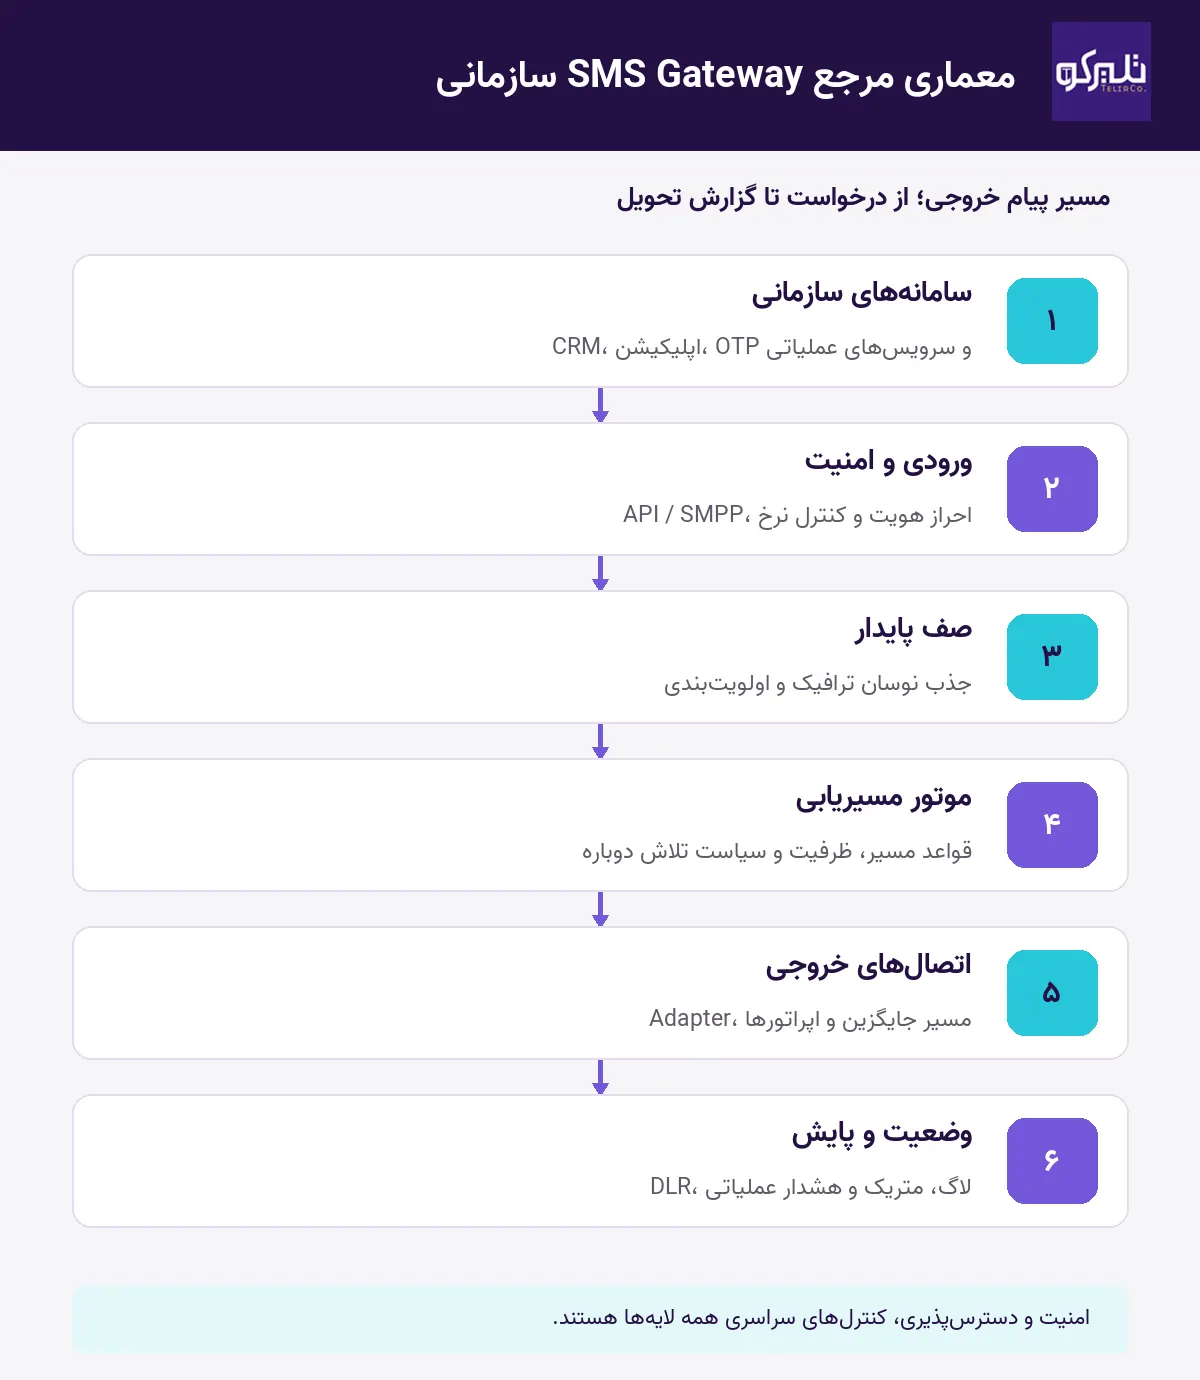
برای یک نمونهٔ عملی، سامانهٔ احراز هویت درخواست ارسال OTP را با شناسهٔ یکتا، مهلت اعتبار و نوع پیام به ورودی Gateway میدهد. لایهٔ ورودی پس از اعتبارسنجی، پذیرش یا رد درخواست را اعلام میکند. اگر پذیرفته شد، پیام در صف مناسب قرار میگیرد و پردازشگر آن را به موتور مسیریابی میسپارد. موتور با توجه به قواعد مجاز، سلامت اتصال و ظرفیت مسیر، یک اتصال را انتخاب میکند. Adapter پیام را در قالب قابل فهم مسیر بیرونی میفرستد. سپس پاسخ اولیه و گزارش تحویل، با شناسهٔ همان پیام ثبت و به سیستم مبدأ برگردانده میشود.
پاسخ موفقِ مرحلهٔ ورودی بهمعنای رسیدن پیامک به گوشی نیست. راهنمای رسمی Twilio نیز میان وضعیتهای accepted، queued، sent و delivered تفاوت میگذارد. نام و زمان دقیق وضعیتها در هر ارائهدهنده یکسان نیست؛ در طراحی قرارداد داخلی، معنای هر وضعیت، منبع آن و زمان ثبتش را صریح تعریف کنید.
اجزای معماری SMS Gateway و تصمیمهای مهم هر لایه
۱. ورودی سامانهها و قرارداد API
Gateway باید بداند پیام از کدام سامانه، کاربر سرویس یا tenant آمده و پاسخ را چگونه برمیگرداند. ورودی میتواند API مبتنی بر HTTP، gRPC یا در برخی سناریوها SMPP باشد؛ صفحهٔ رسمی تلیرکو این گزینهها را برای لایهٔ API معرفی میکند. قرارداد خوب فقط فیلد متن و شماره ندارد: شناسهٔ درخواست، نوع جریان، سطح اولویت، زمان انقضا و شیوهٔ دریافت وضعیت نیز باید مشخص باشند. برای درخواستهای تکراری، سازوکار تشخیص تکرار یا کلید idempotency از ارسال ناخواستهٔ چند نسخه جلوگیری میکند.
۲. احراز هویت، مجوز و کنترل نرخ
در سطح ورودی، هویت هر سامانه باید قابل تشخیص و دسترسیاش محدود به جریانها، خطوط و سقفهای مجاز باشد. کنترل نرخ هم از ازدحام ناخواسته یا سوءاستفاده جلوگیری میکند و هم ظرفیت مسیرهای بعدی را محافظت میکند. آستانهٔ یکسان برای OTP و کمپین انبوه معمولاً تصمیم خوبی نیست؛ سیاستها را بر اساس مصرفکننده، نوع پیام و ظرفیت واقعی مسیر تعریف کنید. صفحهٔ محصول تلیرکو برای این لایه از OAuth2، JWT و Rate Limiting نام میبرد، اما شیوهٔ استقرار و سیاست دقیق باید در پروژه تعیین شود.
۳. صف پیام و پردازش ناهمگام
صف، سرعت ورود درخواستها را از سرعت خروج به شبکه جدا میکند. هنگام افزایش ناگهانی ترافیک، درخواست پذیرفتهشده میتواند تا فراهم شدن ظرفیت در صف بماند. همین مزیت، اگر بدون حد ظرفیت و سیاست انقضا باشد، به تأخیر نامحدود تبدیل میشود. برای هر جریان، سقف انتظار، مهلت اعتبار، اولویت و رفتار در برابر پرشدن صف را روشن کنید. پیام OTP پس از پایان اعتبارش نباید صرفاً بهدلیل خالی شدن صف دیرهنگام ارسال شود.
پایداری صف به معنای تعریف روش نگهداری داده، بازیابی پس از خرابی و رسیدگی به پیامهایی است که بارها شکست میخورند. صف خطا یا dead-letter queue باید برای بررسی و بازپردازش کنترلشده در نظر گرفته شود. شاخصهای «عمق صف»، «عمر قدیمیترین پیام» و «نرخ ورود و خروج» را با هم ببینید؛ مستندات AWS این شاخصها را برای تشخیص backlog توضیح میدهد. صفحهٔ تلیرکو از Apache Kafka / RabbitMQ بهعنوان فناوریهای لایهٔ صف نام میبرد، اما انتخاب فناوری، تضمین ترتیب و سیاست تحویل باید متناسب با نیاز پروژه ارزیابی شود.
۴. موتور مسیریابی و سیاست انتخاب مسیر
موتور مسیریابی تصمیم میگیرد هر پیام از کدام اتصال بیرونی عبور کند. معیارها میتوانند نوع پیام، اپراتور مقصد، ظرفیت قراردادی، وضعیت لحظهای مسیر، هزینه و قواعد مجاز باشند. خروجی موتور باید قابل توضیح باشد: تیم عملیات باید بتواند بفهمد چرا پیام مشخصی از مسیر A رفت و نه مسیر B. اگر مسیر اصلی خطا داد، مسیر جایگزین فقط زمانی مفید است که از نظر قرارداد، نوع فرستنده و مقصد برای همان پیام مجاز باشد.
بخش حساس دیگر، سیاست تلاش دوباره است. retry بیحد یا همزمان در چند لایه، در زمان اختلال بار را تشدید میکند و احتمال ارسال تکراری را بالا میبرد. تعداد تلاش، فاصلهٔ زمانی و شرایط تغییر مسیر را با مهلت اعتبار پیام هماهنگ کنید. صفحهٔ SMS Gateway تلیرکو مسیریابی و Failover را جزو قابلیتهای معماری معرفی میکند؛ اثربخشی آن در یک سناریوی خاص، به قواعد تعریفشده و مسیرهای واقعاً در دسترس وابسته است.
۵. Adapter و اتصال اپراتور یا ارائهدهنده
Adapter مسئول ترجمهٔ قرارداد داخلی Gateway به قرارداد هر مسیر خروجی است. یک مسیر ممکن است SMPP و مسیر دیگر HTTP بخواهد؛ قالب پاسخ، محدودیت نرخ، مدیریت اتصال و کدهای خطا نیز متفاوتاند. اگر این تفاوتها داخل منطق کسبوکار سامانههای مبدأ پخش شوند، تغییر اپراتور یا اضافه کردن مسیر تازه پرهزینه میشود. جداکردن Adapter، لایهٔ ورودی و موتور مسیریابی، مرز مسئولیتها را روشن میکند.
در این نقطه باید میان «پذیرش پیام توسط اتصال بیرونی» و «تحویل به گیرنده» تفاوت گذاشت. پاسخ مثبت اتصال، پایان چرخهٔ پیام نیست. در قرارداد هر مسیر، محدودیت سرعت، نوع پیام قابل ارسال، نحوهٔ دریافت DLR، رفتار هنگام قطع اتصال و امکان بازیابی وضعیت را مشخص کنید. اگر مقصد اپراتوری یا MVNO است، راهکارهای اپراتوری تلیرکو نیز زمینهٔ مرتبطی برای بررسی هستند.
۶. گزارش وضعیت، رویدادها و مشاهدهپذیری
سامانهٔ مبدأ و تیم عملیات هر دو به وضعیت نیاز دارند، اما با جزئیات متفاوت. مبدأ میخواهد بداند پیام پذیرفته، رد، ارسال یا تحویل شده است. عملیات به زمان هر مرحله، کد خطا، مسیر انتخابشده، تعداد retry و روند شاخصها نیاز دارد. یک شناسهٔ قابل ردیابی در همهٔ لایهها و اتصال آن به شناسهٔ مسیر بیرونی، تحلیل یک پیام را ممکن میکند. اگر DLR دیر برسد یا اصلاً نرسد، وضعیت «نامعلوم» را از «تحویلنشده» جدا نگه دارید.
SMPP چگونه در معماری SMS Gateway کار میکند؟
SMPP یا Short Message Peer-to-Peer یک پروتکل برای تبادل پیام کوتاه میان سامانههای پیامکی است. در یک معماری سازمانی میتواند در سمت ورودی برای اتصال یک مشتری یا در سمت خروجی برای اتصال به ارائهدهنده/اپراتور به کار رود. وجود SMPP بهخودیخود به معنی تضمین تحویل، ظرفیت نامحدود یا دسترسپذیری بالا نیست؛ این ویژگیها به قرارداد مسیر، پیادهسازی و عملیات وابستهاند. مشخصات نسخهٔ 3.4 در سایت SMPP منتشر شده و باید هنگام طراحی جزئیات اتصال به آن و مستندات طرف مقابل رجوع کرد.
در لایهٔ اتصال، برنامه پس از برقراری نشست و احراز هویت، درخواست ارسال را میفرستد و پاسخ اولیه دریافت میکند. گزارش تحویل ممکن است بعدتر، از مسیر رویداد جداگانه برسد. بنابراین شناسهٔ داخلی پیام، شناسهٔ برگشتیِ اتصال و DLR باید درست به هم نگاشت شوند. مدیریت قطع و وصل نشست، ضربان اتصال، محدودیت ارسال در ثانیه و رفتار در زمان timeout از کارهای Adapter است. HTTP API میتواند برای بسیاری از کاربردها مناسب باشد؛ انتخاب میان HTTP و SMPP را بر اساس نیاز اتصال، توان عملیاتی، رفتار گزارش وضعیت و قرارداد طرفین انجام دهید.
نقاط حیاتی: HA، امنیت و پایش را در کجا طراحی کنیم؟
دسترسپذیری بالا، فراتر از دو سرور
High Availability زمانی معنا دارد که خرابی یک جزء، کل مسیر ارسال را متوقف نکند و پس از بازیابی، وضعیت پیامها قابل فهم بماند. چند نسخه از API بدون صف و پایگاه دادهٔ پایدار، نقطهٔ شکست را فقط جابهجا میکند. صف تکرارشونده بدون Adapter سالم نیز خروجی نمیدهد. برای هر لایه، نقطهٔ شکست، روش تشخیص خرابی، زمان بازیابی و رفتار پیامهای درحالپردازش را مستند کنید. در طراحی چندناحیهای یا چندمرکزدادهای، سازگاری داده و احتمال پردازش تکراری هم باید آزموده شود.
امنیت داده و تفکیک دسترسی
Gateway معمولاً شمارهٔ گیرنده، متن پیام و گاهی کدهای حساس را پردازش میکند. پس سطح دسترسی سامانهها، تیم پشتیبانی و مدیران باید تفکیک شود. ارتباطات و دادهٔ ذخیرهشده را بر اساس نیاز و سیاست سازمان محافظت کنید؛ ماندگاری داده، دسترسی به لاگ و حذف آن را از ابتدا مشخص کنید. در معماری چندمشتریه، سهمیه، گزارش و امکان دیدن پیامها باید برای هر مشتری مرز مستقل داشته باشد. داشبورد مفید نباید با نمایش بیدلیل متن و شماره، ریسک تازه بسازد.
شاخصهایی که عملیات باید هر روز ببیند
برای ورودی، نرخ درخواست، خطای اعتبارسنجی و زمان پاسخ را پایش کنید. برای صف، عمق، عمر قدیمیترین پیام و نرخ خروج را کنار هم بگذارید. برای مسیرها، زمان پذیرش، خطا، ظرفیت مصرفشده و سهم failover را ببینید. برای تجربهٔ نهایی، فاصلهٔ زمان درخواست تا ارسال و تا گزارش تحویل را با صدکهای تأخیر گزارش کنید. این شاخصها باید به تفکیک نوع پیام و مسیر قابل فیلتر باشند؛ میانگین کلی میتواند کندی OTP را پشت حجم پیامهای عادی پنهان کند.
Gateway سازمانی با سرویس سادهٔ ارسال چه تفاوتی دارد؟
| موضوع ارزیابی | سرویس سادهٔ ارسال | معماری Gateway سازمانی |
|---|---|---|
| اتصال سامانهها | یک یا چند اتصال مستقیم و مستقل | ورودی متمرکز با هویت و سیاست هر سامانه |
| مدیریت بار | وابسته به رفتار سرویس یا برنامهٔ مبدأ | صف، کنترل نرخ و اولویتبندی طراحیشده |
| مسیر بیرونی | اغلب یک مسیر انتخابشده | قواعد مسیریابی و مسیر جایگزین در صورت امکان |
| پایش | گزارش ارسال و وضعیت پایه | ردیابی مرحلهای، متریک و هشدار عملیاتی |
| پایداری | بسته به SLA همان خدمت | طراحی HA در لایههای ورودی، صف، پردازش و اتصال |
این جدول، مقایسهٔ الگوهای معماری است؛ قابلیت واقعی هر محصول را با آزمون بار و خطا بسنجید. سازمانهایی با چند سامانه و فرایند حساس میتوانند این الزامات را با راهکارهای سازمانی تلیرکو تطبیق دهند.
چکلیست طراحی یا ارزیابی Enterprise SMS Gateway
- جریانها را فهرست کنید: OTP، تراکنشی و انبوه را از نظر مهلت، اولویت و حجم جدا بنویسید.
- مرز پذیرش را تعریف کنید: پاسخ API در هر حالت چه تعهدی ایجاد میکند و شناسهٔ پیگیری چیست؟
- ظرفیت را برای هر لایه بسنجید: نرخ ورود، ظرفیت صف و worker، و محدودیت هر مسیر خروجی را مستقل اندازه بگیرید.
- قرارداد مسیرها را بررسی کنید: SMPP یا HTTP، سقف نرخ، DLR، timeout و مسیر جایگزین مجاز را ثبت کنید.
- سیاست خطا را بنویسید: retry، انقضای پیام، صف خطا و جلوگیری از تکرار را با مثال آزمایش کنید.
- مدل امنیت را ببندید: هویت سامانه، مجوز خط، جداسازی مشتری، مدیریت کلید و دسترسی به لاگ را مشخص کنید.
- پایداری را تمرین کنید: خرابی API، صف، پایگاه داده و اتصال بیرونی را جداگانه شبیهسازی کنید.
- شاخص و هشدار تعریف کنید: سن صف، تأخیر مرحلهای، شکست مسیر و شکاف میان sent و delivered را پایش کنید.
- نتیجه را با دادهٔ واقعی بسنجید: آزمون بار و بازیابی را با الگوی ترافیک خود انجام دهید، نه فقط یک عدد کلیِ پیام در ثانیه.
پرسشهای رایج دربارهٔ معماری SMS Gateway
SMS Gateway سازمانی چه فرقی با پنل پیامک دارد؟
پنل پیامک معمولاً بر استفاده و مدیریت ارسال تمرکز دارد. Gateway سازمانی لایهٔ اتصال چند سامانه، صف، سیاست مسیریابی، اتصال اپراتور و پایش عملیاتی را هم طراحی میکند. یک محصول ممکن است هر دو نقش را داشته باشد؛ معماری و نیاز را باید جدا ارزیابی کرد.
آیا استفاده از SMPP برای همهٔ سازمانها ضروری است؟
خیر. SMPP یکی از روشهای اتصال پیامکی است. در برخی پروژهها API مبتنی بر HTTP کافی است. تصمیم به نوع اتصال بالادستی، حجم و رفتار ترافیک، نیاز به وضعیت، ظرفیت و قرارداد فنی بستگی دارد.
صف چه زمانی به گلوگاه تبدیل میشود؟
وقتی نرخ ورود در بازهای طولانی از نرخ پردازش بیشتر بماند یا پیامهای خطادار پردازش را متوقف کنند. عمق صف، عمر قدیمیترین پیام، نرخ خروج و خطاهای worker را با هم بررسی کنید.
آیا Failover یعنی پیامک حتماً تحویل میشود؟
خیر. Failover امکان استفاده از مسیر جایگزینِ مجاز را در شرایط مشخص فراهم میکند. تحویل نهایی به دسترسپذیری شبکه، اعتبار پیام، وضعیت مقصد و بازخورد مسیر نیز وابسته است.
چگونه وضعیت تحویل را به سامانهٔ مبدأ برگردانیم؟
شناسهٔ داخلی پیام را با شناسهٔ اتصال بیرونی نگاشت کنید و رویدادهای وضعیت را پس از اعتبارسنجی از طریق callback یا روش قراردادی دیگر دریافت کنید. تغییرات را در یک رکورد پایدار ثبت و وضعیتهای نامعلوم را نیز مدیریت کنید.
در ارزیابی HA مهمترین آزمون چیست؟
خرابی هر جزء را در زمان پردازش پیام آزمایش کنید و ببینید پیام پذیرفتهشده گم، دوباره ارسال یا بدون وضعیت نمیماند. بازیابی صف و اتصال خروجی را به اندازهٔ در دسترس بودن API جدی بگیرید.
معماری پیامکی سازمانتان را بررسی کنیم
اگر چند سامانه، جریان OTP و ترافیک انبوه یا چند مسیر اپراتوری دارید، نقشهٔ فعلی، محدودیتها و نیازهای پایش خود را با تیم تلیرکو مرور کنید. نتیجهٔ مشاوره میتواند مرزهای لازم برای صف، مسیریابی، امنیت و دسترسپذیری را روشن کند.
منابع فنی: مشخصات پروتکل SMPP؛ Twilio، چرخهٔ وضعیت پیام؛ Twilio، ثبت وضعیت تحویل؛ AWS، شاخصهای پایش صف؛ AWS، صف و کنترل بار؛ OWASP، ارزیابی امنیت API. این منابع اصول عمومیاند و جای قرارداد عملیاتی مسیرهای تلیرکو را نمیگیرند.